 Slaidy.com
- Безопасность backend приложений

Содержание
- 2. Введение
- 4. Последние большие факапы
- 6. Помощь профессионалов
- 7. A01 Broken Access Control
- 8. A01 Broken Access Control Получить одного пользователя с userID: Удалить пользователя c userID : DELETE /users/{userID}
- 9. Некоторые понятия
- 10. Некоторые понятия
- 11. Некоторые понятия
- 12. A01: Как бороться
- 13. A01: Как бороться
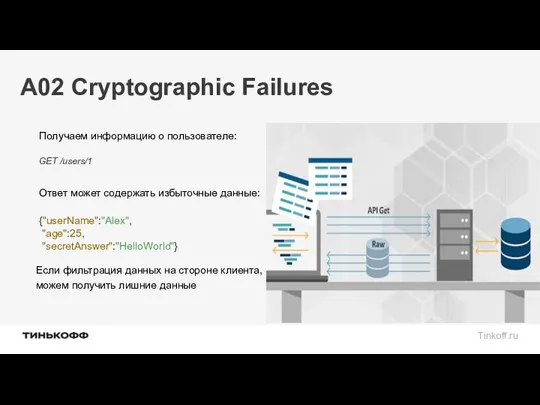
- 14. A02 Cryptographic Failures Получаем информацию о пользователе: GET /users/1 {"userName":"Alex", "age":25, "secretAnswer":"HelloWorld"} Ответ может содержать избыточные
- 15. A02: Cryptographic Failures
- 16. A02: Как бороться
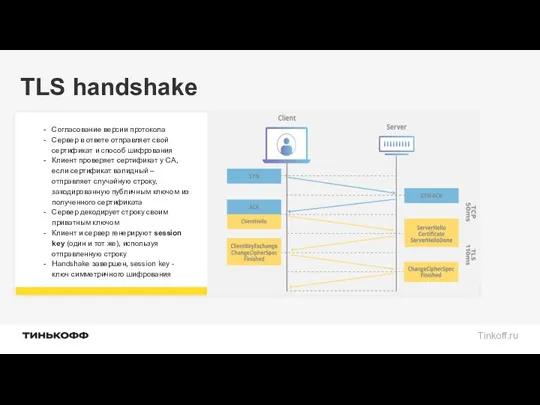
- 17. TLS handshake
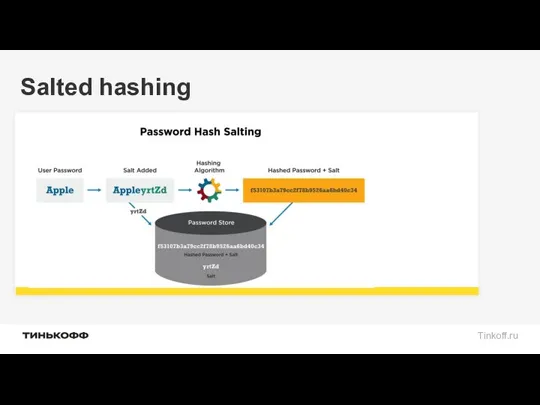
- 18. Salted hashing
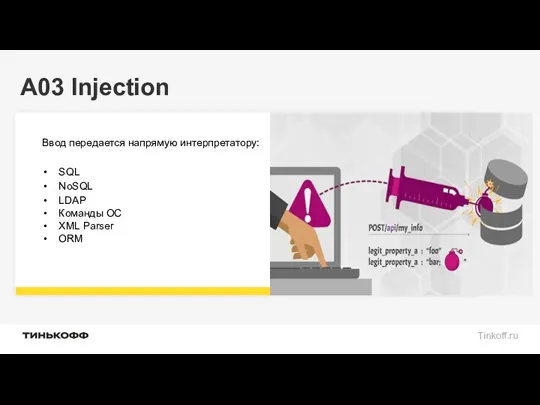
- 19. A03 Injection
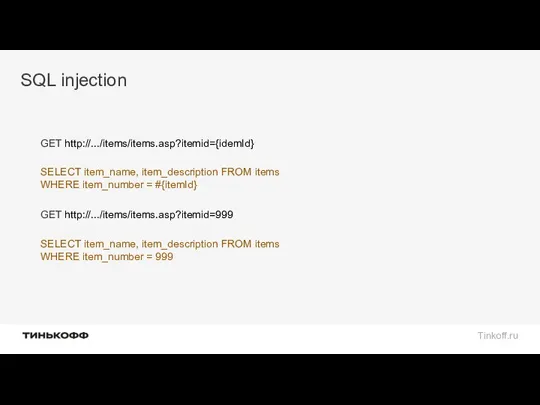
- 20. SQL injection GET http://.../items/items.asp?itemid={idemId} SELECT item_name, item_description FROM items WHERE item_number = #{itemId} GET http://.../items/items.asp?itemid=999 SELECT
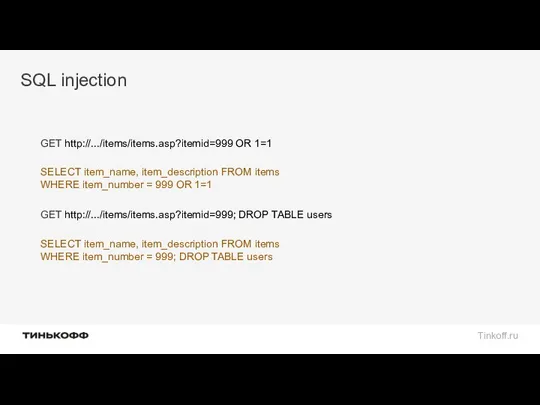
- 21. SQL injection GET http://.../items/items.asp?itemid=999 OR 1=1 SELECT item_name, item_description FROM items WHERE item_number = 999 OR
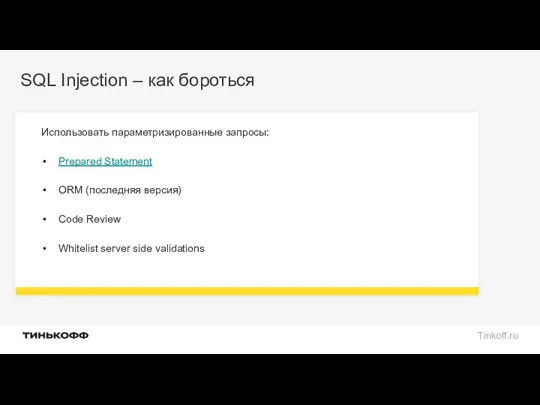
- 22. SQL Injection – как бороться
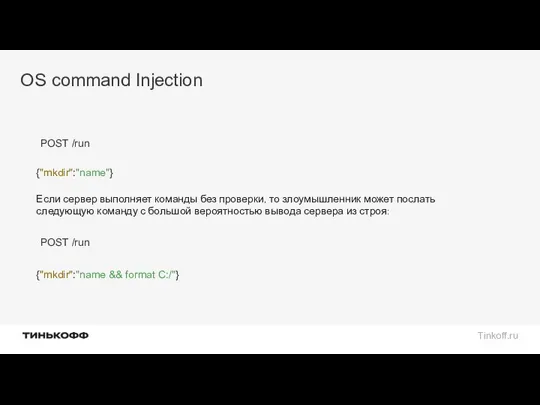
- 23. OS command Injection POST /run {"mkdir":"name"} Если сервер выполняет команды без проверки, то злоумышленник может послать
- 24. OS command Injection – как бороться
- 25. A04 Insecure design
- 26. A04: Как бороться
- 27. A05 Security Misconfiguration
- 28. A05: Как бороться
- 29. A06 Vulnerable/Outdated Components
- 30. A06: Как бороться
- 31. A07 Identification/Authentication Failures
- 32. A07 Identification/Authentication Failures Виды аутентификации
- 33. A07 Identification/Authentication Failures Виды аутентификации
- 34. A07 Identification/Authentication Failures API Key POST https://my-api.com/my-service?key=API_KEY
- 35. A07 Identification/Authentication Failures Basic auth Authorization: "Basic dXNlcm5hbWU6cGFzc3dvcmQ=" Используется HTTP заголовок 'Authorization’: Ключевое слово Basic Пробел
- 36. A07 Identification/Authentication Failures Cookie-Based Authentication В ответ на запрос аутентификации сервер посылает заголовок Set-Cookie, который содержит
- 37. A07 Identification/Authentication Failures Token-Based Authentication В ответ на запрос аутентификации сервер посылает заголовок Authorization, который содержит
- 39. A07: Как бороться
- 40. A08 Software and Data Integrity Failures
- 41. A08 Software and Data Integrity Failures
- 42. A08: Как бороться
- 43. A09 Insufficient Logging & Monitoring
- 44. A09: Как бороться
- 45. A10 Server-Side Request Forgery (SSRF)
- 47. Скачать презентацию
Слайд 4Последние большие факапы
Последние большие факапы
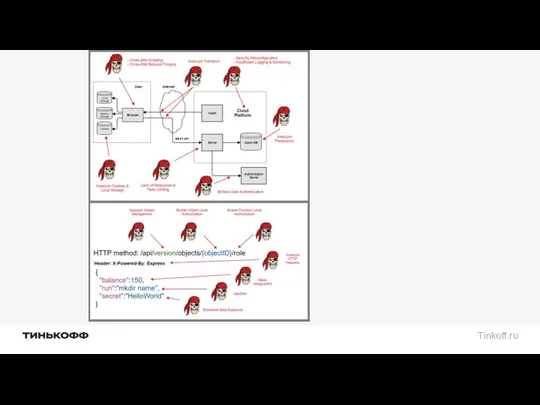
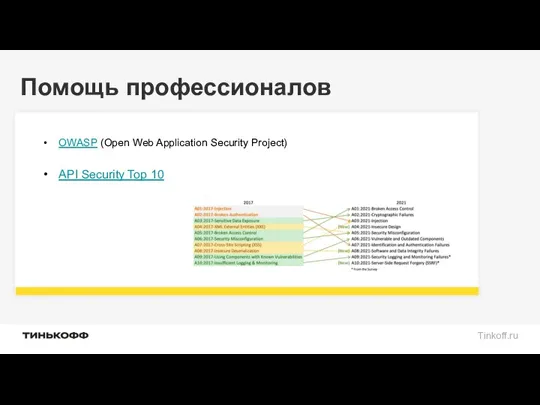
Слайд 6Помощь профессионалов
Помощь профессионалов
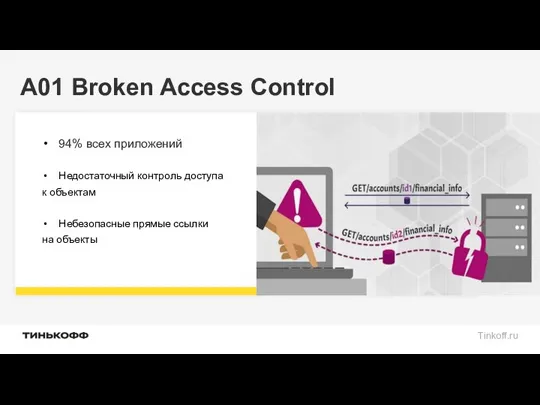
Слайд 7A01 Broken Access Control
A01 Broken Access Control
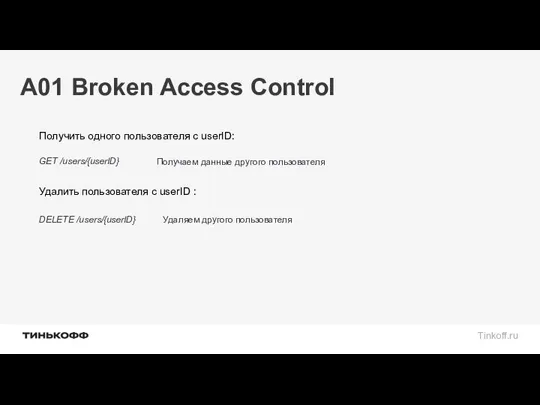
Слайд 8A01 Broken Access Control
Получить одного пользователя с userID:
Удалить пользователя c userID
A01 Broken Access Control
Получить одного пользователя с userID:
Удалить пользователя c userID
Слайд 9Некоторые понятия
Некоторые понятия
Слайд 10Некоторые понятия
Некоторые понятия
Слайд 11Некоторые понятия
Некоторые понятия
Слайд 12A01: Как бороться
A01: Как бороться
Слайд 13A01: Как бороться
A01: Как бороться
Слайд 14A02 Cryptographic Failures
Получаем информацию о пользователе:
GET /users/1
{"userName":"Alex",
"age":25,
"secretAnswer":"HelloWorld"}
Ответ может
A02 Cryptographic Failures
Получаем информацию о пользователе:
GET /users/1
{"userName":"Alex",
"age":25,
"secretAnswer":"HelloWorld"}
Ответ может
Слайд 15A02: Cryptographic Failures
A02: Cryptographic Failures
Слайд 16A02: Как бороться
A02: Как бороться
Слайд 17TLS handshake
TLS handshake
Слайд 18Salted hashing
Salted hashing
Слайд 19A03 Injection
A03 Injection
Слайд 20SQL injection
GET http://.../items/items.asp?itemid={idemId}
SELECT item_name, item_description FROM items
WHERE item_number = #{itemId}
GET http://.../items/items.asp?itemid=999
SELECT
SQL injection
GET http://.../items/items.asp?itemid={idemId}
SELECT item_name, item_description FROM items
WHERE item_number = #{itemId}
GET http://.../items/items.asp?itemid=999
SELECT
Слайд 21SQL injection
GET http://.../items/items.asp?itemid=999 OR 1=1
SELECT item_name, item_description FROM items
WHERE item_number =
SQL injection
GET http://.../items/items.asp?itemid=999 OR 1=1
SELECT item_name, item_description FROM items
WHERE item_number =
Слайд 22SQL Injection – как бороться
SQL Injection – как бороться
Слайд 23OS command Injection
POST /run
{"mkdir":"name"}
Если сервер выполняет команды без проверки, то злоумышленник
OS command Injection
POST /run
{"mkdir":"name"}
Если сервер выполняет команды без проверки, то злоумышленник
Слайд 24OS command Injection – как бороться
OS command Injection – как бороться
Слайд 25A04 Insecure design
A04 Insecure design
Слайд 26A04: Как бороться
A04: Как бороться
Слайд 27A05 Security Misconfiguration
A05 Security Misconfiguration
Слайд 28A05: Как бороться
A05: Как бороться
Слайд 29A06 Vulnerable/Outdated Components
A06 Vulnerable/Outdated Components
Слайд 30A06: Как бороться
A06: Как бороться
Слайд 31A07 Identification/Authentication Failures
A07 Identification/Authentication Failures
Слайд 32A07 Identification/Authentication Failures
Виды аутентификации
A07 Identification/Authentication Failures
Виды аутентификации
Слайд 33A07 Identification/Authentication Failures
Виды аутентификации
A07 Identification/Authentication Failures
Виды аутентификации
Слайд 34A07 Identification/Authentication Failures
API Key
POST https://my-api.com/my-service?key=API_KEY
A07 Identification/Authentication Failures
API Key
POST https://my-api.com/my-service?key=API_KEY
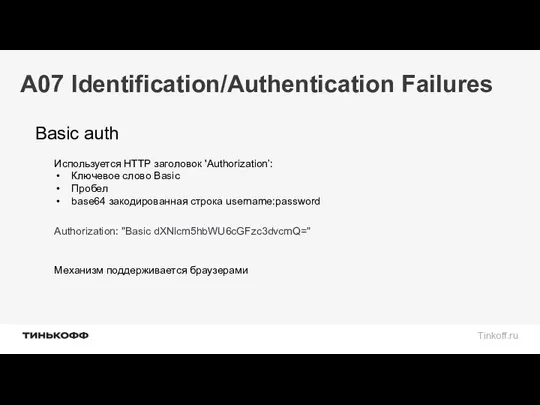
Слайд 35A07 Identification/Authentication Failures
Basic auth
Authorization: "Basic dXNlcm5hbWU6cGFzc3dvcmQ="
Используется HTTP заголовок 'Authorization’:
Ключевое слово
A07 Identification/Authentication Failures
Basic auth
Authorization: "Basic dXNlcm5hbWU6cGFzc3dvcmQ="
Используется HTTP заголовок 'Authorization’:
Ключевое слово
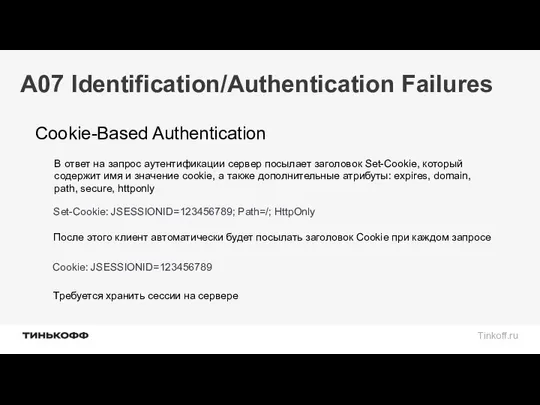
Слайд 36A07 Identification/Authentication Failures
Cookie-Based Authentication
В ответ на запрос аутентификации сервер посылает заголовок Set-Cookie,
A07 Identification/Authentication Failures
Cookie-Based Authentication
В ответ на запрос аутентификации сервер посылает заголовок Set-Cookie,
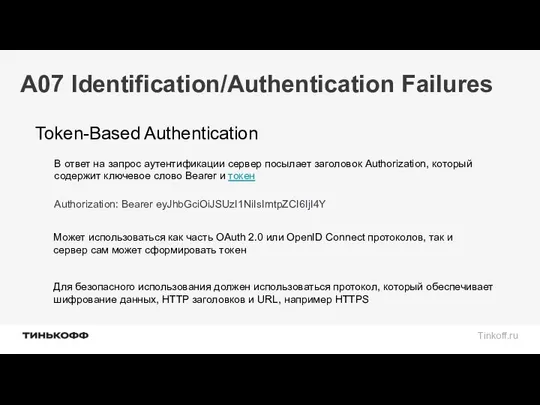
Слайд 37A07 Identification/Authentication Failures
Token-Based Authentication
В ответ на запрос аутентификации сервер посылает заголовок
A07 Identification/Authentication Failures
Token-Based Authentication
В ответ на запрос аутентификации сервер посылает заголовок
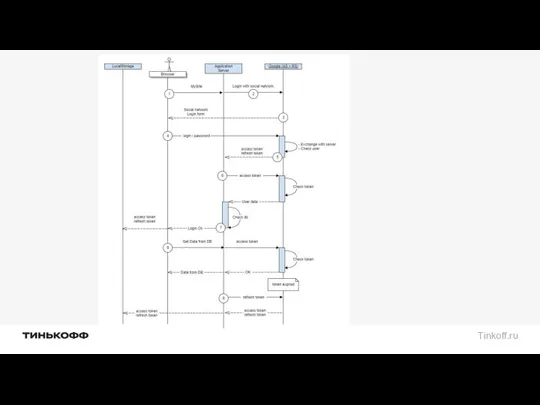
Слайд 39A07: Как бороться
A07: Как бороться
Слайд 40A08 Software and Data Integrity Failures
A08 Software and Data Integrity Failures
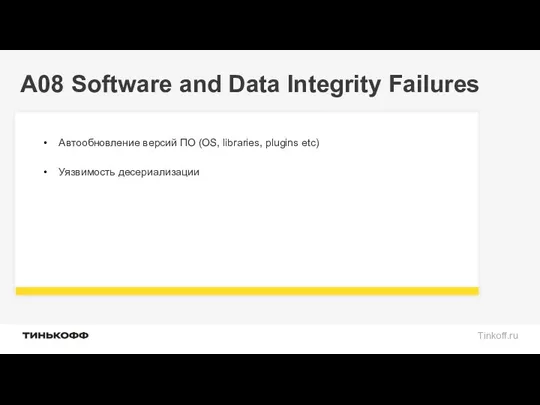
Слайд 41A08 Software and Data Integrity Failures
A08 Software and Data Integrity Failures
Слайд 42A08: Как бороться
A08: Как бороться
Слайд 43A09 Insufficient Logging & Monitoring
A09 Insufficient Logging & Monitoring
Слайд 44A09: Как бороться
A09: Как бороться
Слайд 45A10 Server-Side Request Forgery (SSRF)
A10 Server-Side Request Forgery (SSRF)
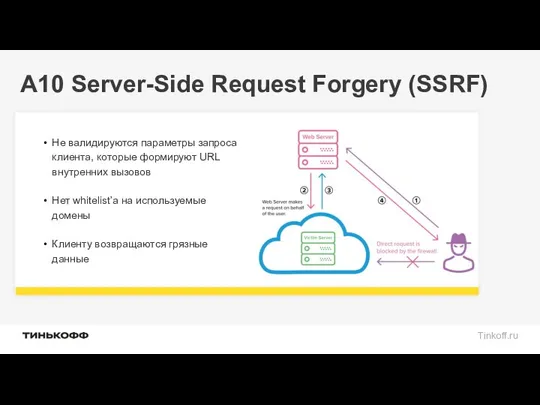
 Методические аспекты эволюции информационных технологий. NBICS-конвергенция
 Презентация на тему Устройства компьютера
 Использование цифрового образовательного портала 5 , для реализации парциальной программы Предшкола нового поколения
 Архитектура компьютерной сети. Технология Blockchain (блокчейн)
 Вводная лекция по дисциплине компьютерные технологии и информатика
 Информатика
 Технологии, используемые при проектировании виртуальной выставки
 Объёмное геометрическое моделирование. Создание геометрических тел с применением 3D-технологий
 Системы хранения информации. Генератор опорных образов Mind-Surfing (урок 13)
 Риск-анализ
 Системы счисления
 Почему Python лучший язык программирования
 Сортировка вставками
 Файл. Файловая структура
 Музыкальные компьютерные технологии
 Продвижение и заработки ваших видеороликов в Интернете
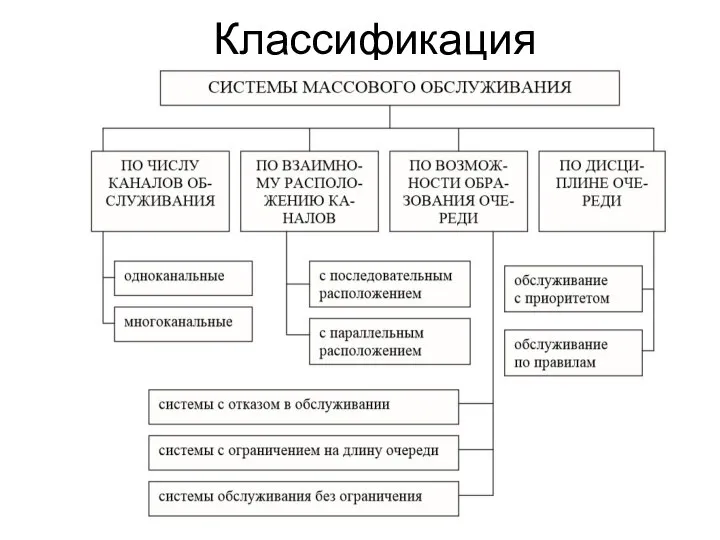 Классификация системы массового обслуживания
 Коммуникация СССУ в едином информационном пространстве
 Передача информации в компьютерных сетях (КС). Структура КС. Локальные КС
 Реклама в современном мире
 Amadeus Property Management System - крупнейшая дистрибьюторская система
 Социальные сервисы сети Интернет
 Mlg montage - . МЛГ монтаж
 Источники картографической информации
 Программирование наклеек NFC для функции Huawei Share OneHop
 Построение таблиц истинности для логических выражений
 Встроенные объекты JavaScript
 Принципы организации информационных сетей АИИС/АСДУ