 Slaidy.com
- Организация анализа рисков информационной безопасности. (Лекция 8)

Содержание
- 2. Лекция № 8 Особенности организации анализа рисков информационной безопасности Цель занятия: рассмотреть особенности информационных рисков организации
- 3. Введение Лекция № 8 Особенности организации анализа рисков информационной безопасности
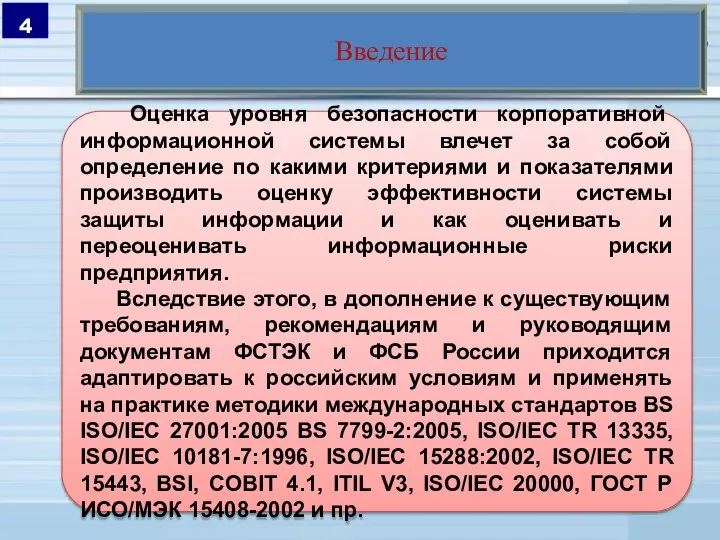
- 4. Введение Оценка уровня безопасности корпоративной информационной системы влечет за собой определение по какими критериями и показателями
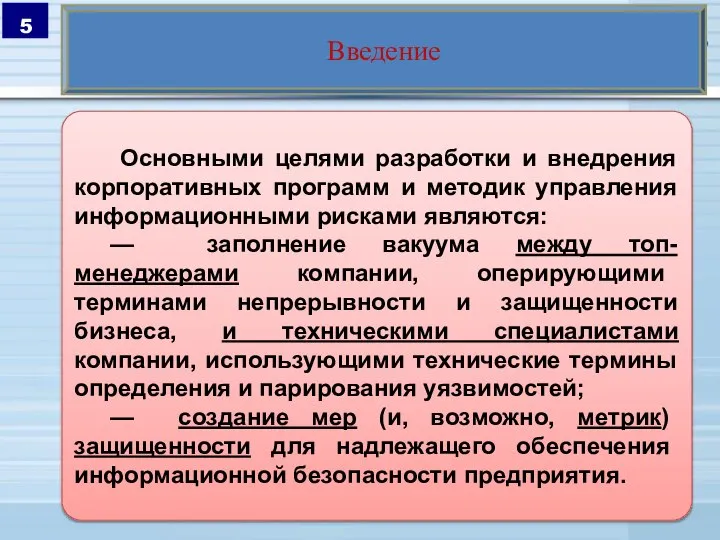
- 5. Введение Основными целями разработки и внедрения корпоративных программ и методик управления информационными рисками являются: — заполнение
- 6. Введение Ключевыми терминами в упомянутой области являются: — риск (risk) - сочетание вероятности события и его
- 7. Введение Оценивание рисков может производиться с помощью: — экспертных оценок (непосредственно (явно) или косвенно - с
- 8. Введение Меры, направленные на парирование рисков, могут включать в себя: — пассивные действия: — принятие риска
- 9. Введение Постановка задачи обеспечения информационной безопасности может варьироваться в широких пределах. Соответственно, варьируются и постановки задач
- 10. ВОПРОС 1. Модель зрелости Cartner Group Лекция № 8 Особенности организации анализа рисков информационной безопасности
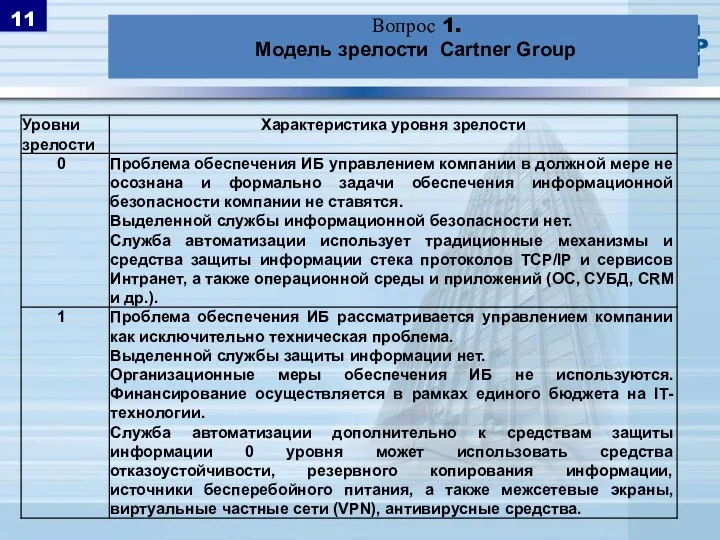
- 11. Вопрос 1. Модель зрелости Cartner Group
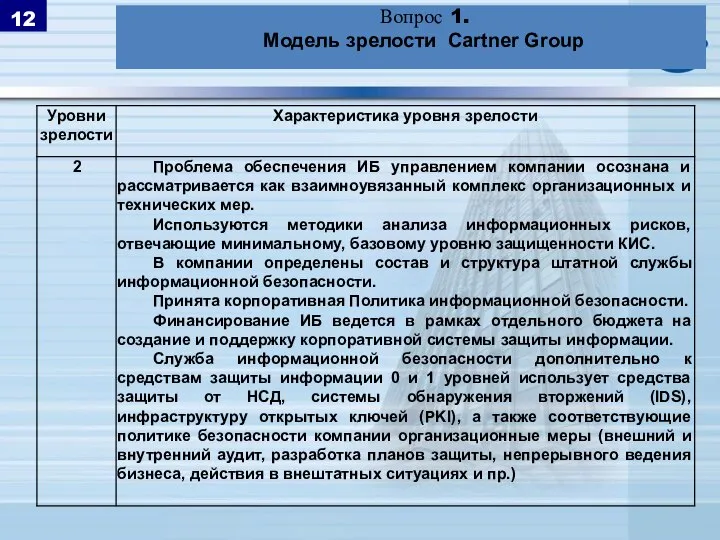
- 12. Вопрос 1. Модель зрелости Cartner Group
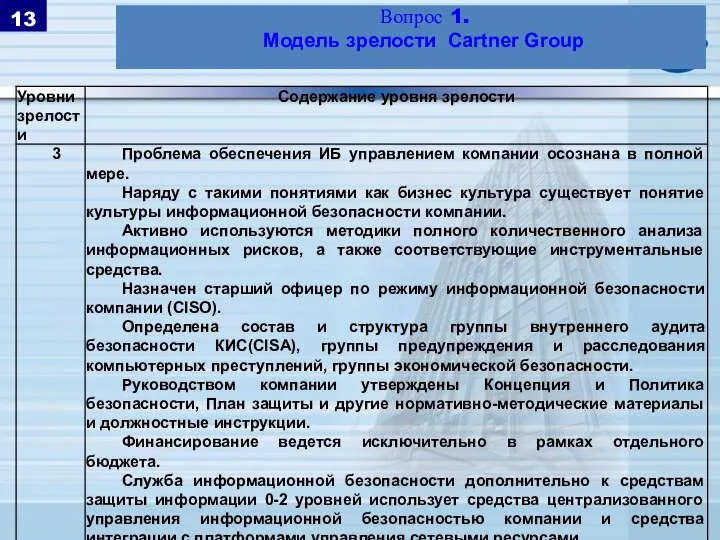
- 13. Вопрос 1. Модель зрелости Cartner Group
- 14. ВОПРОС 2. Модель Carnegie Mellon University Лекция № 8 Особенности организации анализа рисков информационной безопасности
- 15. ВОПРОС 2. Модель Carnegie Mellon University Уровень 1. «Анархия» Уровень 2. «Фольклор» Уровень 3. «Стандарты» Уровень
- 16. ВОПРОС 2. Модель Carnegie Mellon University Уровень 1. «Анархия» Признаки: - сотрудники сами определяют, что хорошо,
- 17. ВОПРОС 2. Модель Carnegie Mellon University Уровень 2. «Фольклор» Признаки: - выявлена определенная повторяемость организационных процессов;
- 18. ВОПРОС 2. Модель Carnegie Mellon University На уровне руководства существует определенное понимание задач обеспечения информационной безопасности.
- 19. ВОПРОС 2. Модель Carnegie Mellon University Уровень 3. «Стандарты» Признаки: - корпоративная мифология записана на бумаге;
- 20. ВОПРОС 2. Модель Carnegie Mellon University Руководство осознает задачи в области информационной безопасности. В организации имеется
- 21. ВОПРОС 2. Модель Carnegie Mellon University Уровень 4. «Измеряемый» Признаки: - процессы измеряемы и стандартизованы Имеется
- 22. ВОПРОС 2. Модель Carnegie Mellon University Уровень 5 «Оптимизируемый» Признаки: - основное внимание уделяется повторяемости, измерении
- 23. ВОПРОС 3. Подготовка системы управления информационной безопасностью организации к сертификации в соответствии с ГОСТ Р ИСО/МЭК
- 24. ВОПРОС 3. Подготовка системы управления информационной безопасностью организации к сертификации в соответствии с ГОСТ Р ИСО/МЭК
- 25. Этап 1. Оценка текущего состояния СУИБ ВОПРОС 3. Подготовка системы управления информационной безопасностью организации к сертификации
- 26. На данном этапе проводятся все необходимые мероприятия для идентификации и документирования целей и мер контроля в
- 27. Проверяется имеющаяся в компании документация по системе управления информационной безопасностью на основе критериев, определенных стандартом ГОСТ
- 28. Компания должна определять и реализовывать процедуры контроля всей требуемой документации, чтобы выполнить следующие требования в отношении
- 29. Документация должна быть удобной в обращении, содержать даты подготовки (включая даты внесения изменений) и быть легко
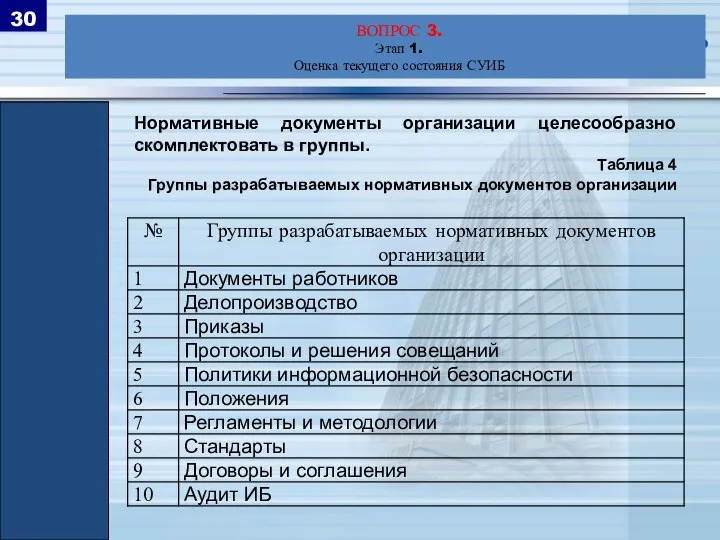
- 30. ВОПРОС 3. Этап 1. Оценка текущего состояния СУИБ Нормативные документы организации целесообразно скомплектовать в группы. Таблица
- 31. Компания должна самостоятельно определить и выполнять процедуры по выявлению, учету, хранению и использованию данных, свидетельствующих о
- 32. Этап 2. Оценка эффективности внедрения СУИБ ВОПРОС 3. Подготовка системы управления информационной безопасностью организации к сертификации
- 33. На данном этапе работ, согласно требованиям стандарта ГОСТ Р ИСО/МЭК 27001-2006, проводится оценка, подтверждающая эффективность внедрения
- 34. Этап 3. Инспекции СУИБ ВОПРОС 3. Подготовка системы управления информационной безопасностью организации к сертификации в соответствии
- 35. В соответствии с правилами сертификации необходимо проводить регулярную оценку объекта на соответствие требованиям международного стандарта ISO
- 36. Предусматривается, что на третьем этапе инспекционные визиты будут проводиться один раз в шесть месяцев представителями, например,
- 37. Национальный стандарт Российской Федерации ГОСТ Р ИСО/МЭК 27001-2006 «Информационная технология. Методы и средства обеспечения безопасности. Системы
- 38. Национальный стандарт Российской Федерации ГОСТ Р ИСО/МЭК 27001-2006 Настоящий стандарт подготовлен в качестве модели для разработки,
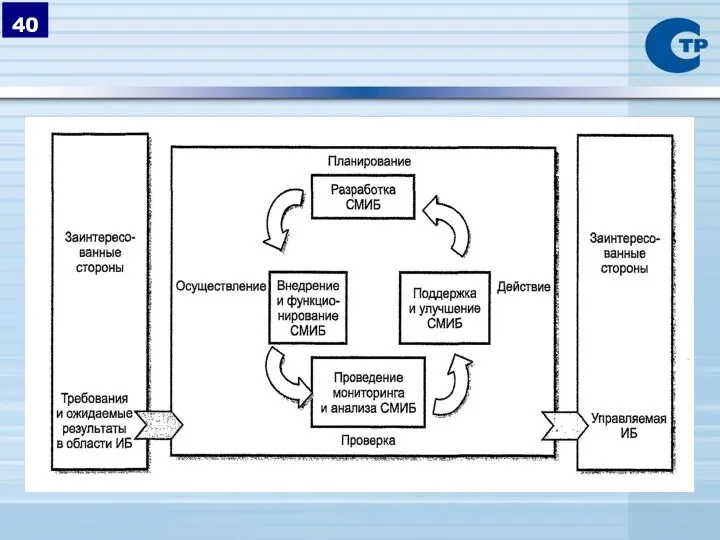
- 39. В настоящем стандарте представлена модель "Планирование (Plan) - Осуществление (Do) - Проверка (Check) - Действие (Act)"
- 41. Совместимость с другими системами менеджмента Стандарт 27001-2006 согласован со стандартами ИСО 9001:2000 "Системы менеджмента качества. Требования"
- 43. Скачать презентацию
Слайд 2Лекция № 8
Особенности организации анализа рисков информационной безопасности
Цель занятия: рассмотреть особенности
Лекция № 8
Особенности организации анализа рисков информационной безопасности
Цель занятия: рассмотреть особенности
Слайд 3Введение
Лекция № 8
Особенности организации анализа рисков информационной безопасности
Лекция № 8
Особенности организации анализа рисков информационной безопасности
Слайд 4Введение
Оценка уровня безопасности корпоративной информационной системы влечет за собой определение по
Введение
Оценка уровня безопасности корпоративной информационной системы влечет за собой определение по
Слайд 5Введение
Основными целями разработки и внедрения корпоративных программ и методик управления информационными
Введение
Основными целями разработки и внедрения корпоративных программ и методик управления информационными
Слайд 6Введение
Ключевыми терминами в упомянутой области являются:
— риск (risk) - сочетание вероятности
Введение
Ключевыми терминами в упомянутой области являются:
— риск (risk) - сочетание вероятности
Слайд 7Введение
Оценивание рисков может производиться с помощью:
— экспертных оценок (непосредственно (явно) или косвенно
Введение
Оценивание рисков может производиться с помощью:
— экспертных оценок (непосредственно (явно) или косвенно
Слайд 8Введение
Меры, направленные на парирование рисков, могут включать в себя:
— пассивные действия:
— принятие
Введение
Меры, направленные на парирование рисков, могут включать в себя:
— пассивные действия:
— принятие
Слайд 9Введение
Постановка задачи обеспечения информационной безопасности может варьироваться в широких пределах. Соответственно, варьируются
Введение
Постановка задачи обеспечения информационной безопасности может варьироваться в широких пределах. Соответственно, варьируются
Слайд 10ВОПРОС 1.
Модель зрелости Cartner Group
Лекция № 8
Особенности организации анализа рисков информационной
ВОПРОС 1.
Модель зрелости Cartner Group
Лекция № 8
Особенности организации анализа рисков информационной
Слайд 11Вопрос 1.
Модель зрелости Cartner Group
Вопрос 1.
Модель зрелости Cartner Group
Слайд 12Вопрос 1.
Модель зрелости Cartner Group
Вопрос 1.
Модель зрелости Cartner Group
Слайд 13Вопрос 1.
Модель зрелости Cartner Group
Вопрос 1.
Модель зрелости Cartner Group
Слайд 14ВОПРОС 2.
Модель Carnegie Mellon University
Лекция № 8
Особенности организации анализа
Модель Carnegie Mellon University
Лекция № 8
Особенности организации анализа
Слайд 15ВОПРОС 2.
Модель Carnegie Mellon University
Уровень 1. «Анархия»
Уровень 2. «Фольклор»
Уровень 3.
ВОПРОС 2.
Модель Carnegie Mellon University
Уровень 1. «Анархия»
Уровень 2. «Фольклор»
Уровень 3.
Слайд 16ВОПРОС 2.
Модель Carnegie Mellon University
Уровень 1. «Анархия»
Признаки:
- сотрудники сами определяют,
ВОПРОС 2.
Модель Carnegie Mellon University
Уровень 1. «Анархия»
Признаки:
- сотрудники сами определяют,
Слайд 17ВОПРОС 2.
Модель Carnegie Mellon University
Уровень 2. «Фольклор»
Признаки:
- выявлена определенная
ВОПРОС 2.
Модель Carnegie Mellon University
Уровень 2. «Фольклор»
Признаки:
- выявлена определенная
Слайд 18ВОПРОС 2.
Модель Carnegie Mellon University
На уровне руководства существует определенное понимание
ВОПРОС 2.
Модель Carnegie Mellon University
На уровне руководства существует определенное понимание
Слайд 19ВОПРОС 2.
Модель Carnegie Mellon University
Уровень 3. «Стандарты»
Признаки:
- корпоративная мифология записана
ВОПРОС 2.
Модель Carnegie Mellon University
Уровень 3. «Стандарты»
Признаки:
- корпоративная мифология записана
Слайд 20ВОПРОС 2.
Модель Carnegie Mellon University
Руководство осознает задачи в области информационной
ВОПРОС 2.
Модель Carnegie Mellon University
Руководство осознает задачи в области информационной
Слайд 21ВОПРОС 2.
Модель Carnegie Mellon University
Уровень 4. «Измеряемый»
Признаки:
- процессы измеряемы и
ВОПРОС 2.
Модель Carnegie Mellon University
Уровень 4. «Измеряемый»
Признаки:
- процессы измеряемы и
Слайд 22ВОПРОС 2.
Модель Carnegie Mellon University
Уровень 5 «Оптимизируемый»
Признаки:
- основное внимание
ВОПРОС 2.
Модель Carnegie Mellon University
Уровень 5 «Оптимизируемый»
Признаки:
- основное внимание
Слайд 23ВОПРОС 3.
Подготовка системы управления информационной безопасностью организации к сертификации в соответствии
Подготовка системы управления информационной безопасностью организации к сертификации в соответствии
Слайд 24ВОПРОС 3.
Подготовка системы управления информационной безопасностью организации к сертификации в соответствии
ВОПРОС 3.
Подготовка системы управления информационной безопасностью организации к сертификации в соответствии
Слайд 25Этап 1.
Оценка текущего состояния СУИБ
ВОПРОС 3.
Подготовка системы управления информационной безопасностью
Оценка текущего состояния СУИБ
ВОПРОС 3.
Подготовка системы управления информационной безопасностью
Слайд 26На данном этапе проводятся все необходимые мероприятия для идентификации и документирования целей
На данном этапе проводятся все необходимые мероприятия для идентификации и документирования целей
Слайд 27Проверяется имеющаяся в компании документация по системе управления информационной безопасностью на основе
Проверяется имеющаяся в компании документация по системе управления информационной безопасностью на основе
Слайд 28Компания должна определять и реализовывать процедуры контроля всей требуемой документации, чтобы выполнить
Компания должна определять и реализовывать процедуры контроля всей требуемой документации, чтобы выполнить
Слайд 29Документация должна быть удобной в обращении, содержать даты подготовки (включая даты внесения
Документация должна быть удобной в обращении, содержать даты подготовки (включая даты внесения
Слайд 30ВОПРОС 3.
Этап 1.
Оценка текущего состояния СУИБ
Нормативные документы организации целесообразно скомплектовать
ВОПРОС 3.
Этап 1.
Оценка текущего состояния СУИБ
Нормативные документы организации целесообразно скомплектовать
Слайд 31Компания должна самостоятельно определить и выполнять процедуры по выявлению, учету, хранению и
Компания должна самостоятельно определить и выполнять процедуры по выявлению, учету, хранению и
Слайд 32Этап 2.
Оценка эффективности внедрения СУИБ
ВОПРОС 3.
Подготовка системы управления информационной безопасностью
Оценка эффективности внедрения СУИБ
ВОПРОС 3.
Подготовка системы управления информационной безопасностью
Слайд 33На данном этапе работ, согласно требованиям стандарта ГОСТ Р ИСО/МЭК 27001-2006, проводится
На данном этапе работ, согласно требованиям стандарта ГОСТ Р ИСО/МЭК 27001-2006, проводится
Слайд 34Этап 3.
Инспекции СУИБ
ВОПРОС 3.
Подготовка системы управления информационной безопасностью организации к
Инспекции СУИБ
ВОПРОС 3.
Подготовка системы управления информационной безопасностью организации к
Слайд 35В соответствии с правилами сертификации необходимо проводить регулярную оценку объекта на соответствие
В соответствии с правилами сертификации необходимо проводить регулярную оценку объекта на соответствие
Слайд 36Предусматривается, что на третьем этапе инспекционные визиты будут проводиться один раз в
Предусматривается, что на третьем этапе инспекционные визиты будут проводиться один раз в
Слайд 37Национальный стандарт Российской Федерации
ГОСТ Р ИСО/МЭК 27001-2006
«Информационная технология.
Методы и средства обеспечения
Национальный стандарт Российской Федерации
ГОСТ Р ИСО/МЭК 27001-2006
«Информационная технология.
Методы и средства обеспечения
Слайд 38Национальный стандарт Российской Федерации
ГОСТ Р ИСО/МЭК 27001-2006
Настоящий стандарт подготовлен в качестве модели
Национальный стандарт Российской Федерации
ГОСТ Р ИСО/МЭК 27001-2006
Настоящий стандарт подготовлен в качестве модели
Слайд 39
В настоящем стандарте представлена модель "Планирование (Plan) - Осуществление (Do)
В настоящем стандарте представлена модель "Планирование (Plan) - Осуществление (Do)
Слайд 41
Совместимость с другими системами менеджмента
Стандарт 27001-2006 согласован со стандартами ИСО
Совместимость с другими системами менеджмента
Стандарт 27001-2006 согласован со стандартами ИСО
 Электро́нно-вычисли́тельная маши́на
 Интерактивная викторина Безопасность в сети Интернет
 Информационные системы обработки данных
 Презентация на тему Графический редактор Paint
 Презентация на тему Вставка музыки в презентацию
 Медиа вызов. Забайкальский государственный университет. Факультет филологии и массовых коммуникаций
 Виды журналов
 Принцип разрешения мобильных баг-репортов. Конфигурирование мобильного приложения
 Конфигурирование в системе 1С: Предприятие 8. Основные объекты. Версия 8.2
 Монтаж. Этапы
 Теоретические основы компьютерной безопасности. Лекция №10. Критерии и защищенности компьютерных систем классы
 Электронный документооборот
 9-1-2
 Структура ОС клиент-сервер
 Анализ требований к программному обеспечению. Анализ и моделирование функциональной области внедрения программных систем
 Space Calendar Randomiser
 Информационная гигиена
 Средства PHP для работы с MySQL
 Координаты аэропортов
 Языки сверхвысокого уровня: Python, R, Haskell, Lisp И Др
 70 лет Победы. Основные цели информационного сопровождения
 Technology and digital devices might not replace traditional, paper bedtime books. (5)
 Антивирус VSafe
 Презентация на тему Язык Паскаль
 Структура ЭВМ. Микропроцессор
 Указатели и адреса
 Урок 2
 Linux namespaces. Linux control groups